
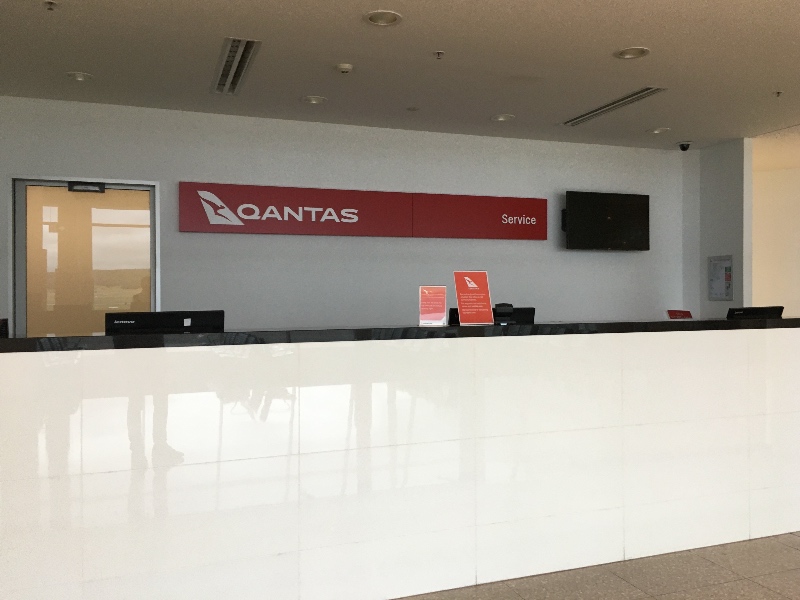
In die eerste week van Julie 2025 het Australië se nasionale lugredery, Qantas, bevestig dat hulle die slagoffer van een van die grootste kuberaanvalle in hul geskiedenis was. Ses miljoen klanterekeninge is geaffekteer. Geen vlugte is vertraag nie, geen vliegtuie is aan die grond gehou nie. Maar agter die skerms, by ’n gewone klantedienslyn, het ’n kuberkrimineel een oproep gemaak — en daarmee miljoene mense se data bekom.
Hierdie was nie ’n hoogs-tegniese aanval met gevorderde malware nie. Dit was ’n sosiale manipulasie-aanval — ‘n herinnering dat, selfs in 2025, die swakste skakel in kuberveiligheid nog altyd die mens agter die skerm is.
Vir Namibië, en die SADC-streek in die breë, is hierdie ‘n wekroep. Die lesse hieruit is te belangrik om te ignoreer.
Tydlyn van Gebeure: Wat Het Wanneer Gebeur?
- 30 Junie 2025: ’n Kuberkrimineel gebruik ’n stemgebaseerde phishing-aanval (“vishing”) om ’n werknemer by ’n uitkontrakteerde Qantas-kliëntedienssentrum te flous.
- 1 Julie 2025: Qantas bevestig dat ’n “beduidende kuberinsident” plaasgevind het via ’n derdeparty-verskaffer.
- 2 Julie 2025: Media rapporteer dat 6 miljoen klantedata—insluitend name, telefoonnommers, geboortedatums en lojaliteitsnommers—deur die aanvaller verkry is.
- 3–4 Julie 2025: Qantas begin met kliëntekommunikasie, sluit kwesbare stelsels af en roep ’n eksterne ondersoekspan in.
- 5–6 Julie 2025: Sekuriteitkenners sê die aanval toon kenmerke van die internasionale kuberkriminele groep “Scattered Spider”.
Hoe Is Die Stelsel Gekraap?
Die stelsels van Qantas self is nie direk deurboor nie. Die toegang het gekom deur ’n uitkontrakteerde kliëntediensverskaffer. Die aanvaller het ’n werknemer gebel, voorgegee dat hy ’n senior werknemer is, en op so ’n oortuigende manier gepraat dat hy stelseltoegang gekry het sonder om enige wagwoorde te kraak.
Sodra toegang verkry is, is onversleutelde klantdata van die stelsel afgelaai. Geen fyn tegniese truuks nie. Net ’n bietjie menslike goedgelowigheid.
Hierdie soort aanval is bekend as “vishing”—’n mengsel van “voice” en “phishing”. Dit is een van die gevaarlikste vorms van moderne kuberbedrog.
Wie Sit Agter Die Aanval?
Qantas het nog nie amptelik ’n groep verantwoordelik gehou nie, maar kenners wys na die groep Scattered Spider. Hierdie groep is al verbind aan aanvalle op groot internasionale maatskappye soos MGM Resorts.
Hulle metode:
- Hulle tree op as hoëvlakpersoneel
- Hulle omseil tweefaktor-verifikasie deur sessietokens te steel
- Hulle maak staat op swak interne verifikasieprosesse
Hulle is nie regeringsagentskappe nie. Dis finansieel-gemotiveerde kriminele netwerke, waarskynlik versprei oor verskeie lande.
Wat Kon Anders Gedoen Geword Het?
Qantas het gou en deursigtig gereageer ná die aanval. Maar daar is duidelike lesse oor voorkoming:
- Beheer jou verskaffers: Derdeparty-kontrakteurs moet aan dieselfde sekuriteitsvereistes voldoen as jou interne personeel.
- Sterker tweefaktor-verifikasie: SMS-gebaseerde 2FA is nie meer genoeg nie. Gebruik eerder FIDO2-hardewaresleutels of toepgebaseerde metodes.
- Voortdurende oefeninge: Werkers in kliëntediens- en tegniese rolle moet gereeld blootgestel word aan gesimuleerde aanvalle.
- Monitering van ongewone gedrag: Jou stelsel moet outomaties abnormale aksies uitlig—selfs al lyk die toegang wettig.
Wat Namibië en die SADC-Streek Hieruit Moet Leer
Die waarheid is: dit kan enige organisasie in Afrika tref—nie net lugrederye nie. Banke, hospitale, universiteite, regeringskantore… almal gebruik tegnologie en dikwels derdeparty-verskaffers.
Namibië en SADC se reis na digitale staatsdiens en kuberveiligheid het pas begin, maar die risiko’s is reeds baie werklik. Ons moet:
- Beheer wie toegang het tot jou data, en hoekom
- Borg kuberbewustheidsopleiding in elke sektor
- Heronderhandel kontrakte met tegnologieverskaffers om streng sekuriteitsklousules in te sluit
- Oefen gereeld kuberinsident-simulasies as ’n kerndeel van krisisbestuur
Ons digitale toekoms sal nie van stelsels alleen gebou word nie, maar van mense wat opgelei en voorbereid is.
Sosiale Media Higiëne Wenke vir 2025
Hierdie tipe datalek is net die begin. Die ware skade gebeur daarna, wanneer mense begin e-posse, oproepe en SMS’e ontvang wat soos wettige Qantas-kommunikasie lyk.
Hou jou digitale lewe skoon met hierdie wenke:
- Moenie op skakels klik in SMS’e of e-posse wat gratis punte of opgraderings belowe nie. Gaan eerder self na die maatskappy se amptelike webwerf.
- Verander jou wagwoorde gereeld, veral as jy dieselfde e-pos gebruik op verskeie platforms.
- Gebruik ’n wagwoordbestuurder om sterk wagwoorde te genereer en veilig te stoor.
- Aktiveer 2FA op alle aanlyn rekeninge, en verkies toepassings soos Google Authenticator bo SMS.
- Moet nooit wagwoorde of PINs oor die telefoon bevestig nie, maak nie saak wie die beller sê hy is nie.
- Verwyder ou aanlynrekeninge wat jy nie meer gebruik nie.
- Waarsku vriende en familie as jy ’n verdagte boodskap kry—een waarskuwing kan baie skade voorkom.
Gevolgtrekking: Die Prys van ’n Eenvoudige Fout
Een oproep. Dit was al. Een swak besluit deur een persoon het ses miljoen mense se inligting oopgelê. Die Qantas-voorval is ’n les: kuberaanvalle is nie altyd ’n stryd van masjiene teen mekaar nie. Dis dikwels net mense wat mekaar mislei.
In ’n streek soos ons s’n, waar digitalisering nou versnel, moet Namibië en SADC-regerings verstaan: kuberbeveiliging is nie net ’n tegniese saak nie—dis ’n menslike verantwoordelikheid.
In die digitale wêreld, is vertroue die grootste risiko.
Verwysings en Verdere Leesstof